
Článek
Při běžném nákupu málokoho napadne přemýšlet nad tím, kdo má přístup k nastavení mrazicího boxu. Zákazník sáhne pro zeleninu, pizzu nebo zmrzlinu a pokračuje k pokladně. Jenže i za tak samozřejmou věcí, jako je správná teplota potravin, dnes může stát zařízení ovládané přes počítačovou síť.
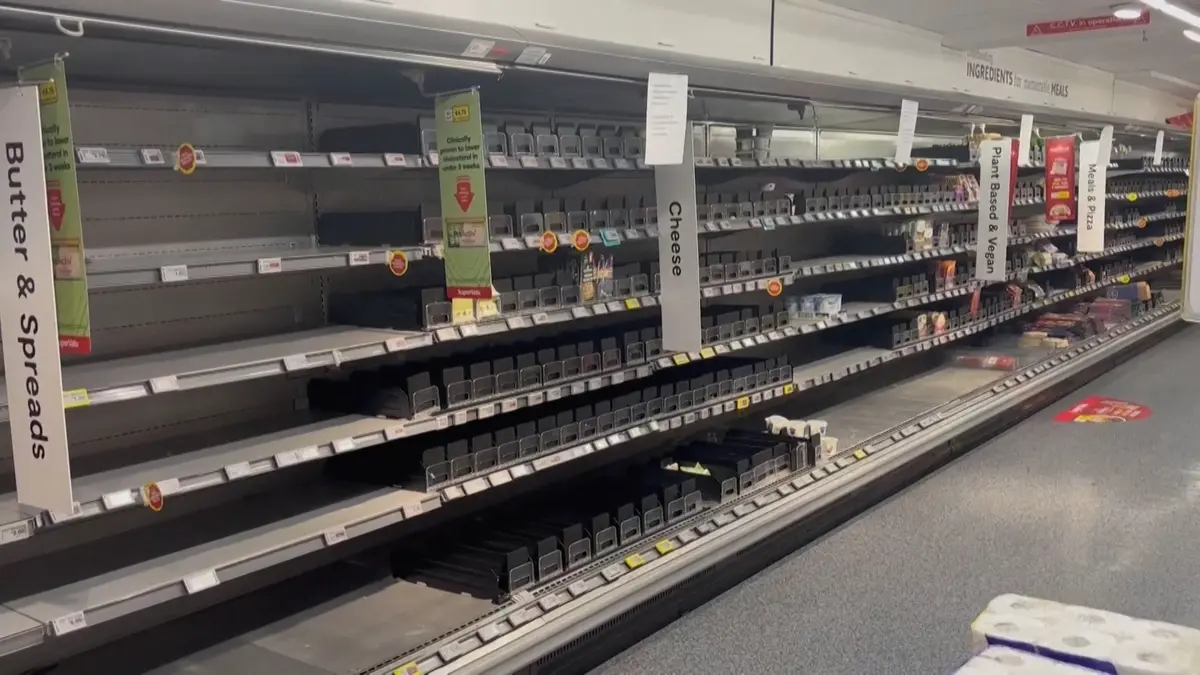
Právě takové systémy se v posledních týdnech ocitly v hledáčku útočníků. Jak již Novinky informovaly, po říjnovém útoku ve Francii přišly zprávy o problémech s chlazením také z Belgie a Švédska. Podle deníku Financial Times dosahovaly teploty v některých švédských mrazácích až 55 stupňů Celsia.
Nyní se situací zabývají také Evropská komise, Agentura Evropské unie pro kybernetickou bezpečnost (ENISA) a Evropské centrum pro boj proti kyberkriminalitě Europolu.

Další vlna útoků
Podle společného prohlášení zasahují kybernetické bezpečnostní incidenty komerční chladicí systémy a podobná zařízení v několika členských státech EU od 11. října. Nová vlna přišla zkraje listopadu.
Evropské instituce proto vyzývají organizace, aby neprodleně přijaly opatření ke snížení rizika napadení dotčených systémů.
„Vzhledem k rozsahu těchto incidentů je zásadní spolupráce, rychlé sdílení informací a koordinovaná reakce na evropské úrovni,“ stojí v prohlášení.
Dotčené státy případy vyšetřují a poskytují doporučení. Informace si zároveň vyměňují národní bezpečnostní týmy i orgány odpovědné za zvládání kybernetických krizí. ENISA shromažďuje odkazy na bezpečnostní upozornění, podle nichž mohou provozovatelé postupovat.
Zneužít lze i obyčejné odmrazování
Zkušenosti z Francie ukázaly, jak rychle se může zásah do nastavení chlazení proměnit v drahý problém. Po říjnovém napadení skončily zkažené potraviny v odpadu. Útočníci podle dřívějšího zpravodajství Novinek dokázali spustit nucené odmrazování.
Nemusí přitom jít o žádný mimořádně složitý hackerský trik. Jak již Novinkám vysvětlil bezpečnostní expert Daniel Šafář ze společnosti Check Point, problém může nastat ve chvíli, kdy se k běžným ovládacím funkcím dostane nepovolaný člověk.
„Chladicí systémy mají běžné provozní funkce, například odmrazovací cykly, a pokud k takovému systému získá přístup někdo nepovolaný, může právě tyto funkce zneužít k narušení provozu,“ uvedl Šafář.
Vzdálená správa přitom obchodům usnadňuje práci. Umožňuje sledovat teploty a upravovat provoz bez toho, aby technik musel stát přímo u zařízení. Pokud ale není dostatečně zabezpečená, stejné možnosti mohou získat útočníci.
Lednice vydrží roky. Zabezpečení musí držet krok
Slabinou může být také stáří techniky. Chladicí zařízení se neobměňují stejně často jako mobilní telefony a jejich řídicí systémy mohou sloužit dlouhé roky.
„Provozní zařízení bývají navržena na patnáct i více let služby. Kybernetické hrozby se za tu dobu výrazně promění,“ upozornil Šafář.
Riziko podle něj roste zejména tam, kde zůstává zastaralý software bez bezpečnostních aktualizací a rozhraní pro správu je dostupné z internetu.
Současná výzva EU míří právě na společnosti, které ohrožené systémy používají. Zásah do jejich nastavení totiž může během jediné noci znehodnotit zásoby, jež měly ráno skončit v nákupních košících.
